

Il GDPR : non appena vengono trattati dati personali
Un agente IA che legge denunce di infortunio, abilitazioni o idoneità lavorative tratta dati personali, spesso dati sanitari, che l'articolo 9 del GDPR disciplina rigorosamente.
I punti di attenzione :
- finalità e minimizzazione : l'agente accede solo ai dati necessari per la sua missione ;
- decisioni automatizzate : l'articolo 22 del GDPR protegge le persone da decisioni basate unicamente su trattamenti automatizzati che producono effetti significativi. Una convalida umana è quindi indispensabile per qualsiasi decisione riguardante un dipendente ;
- sicurezza e hosting : dove vengono trattati i dati, da chi e vengono riutilizzati per addestrare un modello ?
Il Garante per la protezione dei dati personali pubblica schede pratiche sull'IA che approfondiscono questi punti. Per quanto riguarda l'hosting, consultare IA QHSE e dati sanitari.
L'AI Act : trasparenza e livello di rischio
Il regolamento (UE) 2024/1689 classifica i sistemi di IA in base al loro livello di rischio. Due punti riguardano direttamente un agente conversazionale in ambito QHSE.
La trasparenza
L'articolo 50 stabilisce che le persone che interagiscono con un sistema di IA devono esserne informate. Un agente conversazionale deve quindi presentarsi come tale.
Il livello di rischio in base all'utilizzo
Un agente che aiuta a redigere un verbale o a ritrovare un documento non rientra nella stessa categoria di uno strumento che valuta o monitora i lavoratori. Il regolamento classifica tra gli utilizzi ad alto rischio alcuni sistemi impiegati nel settore dell'occupazione e della gestione del personale. La classificazione avviene caso per caso.
Le date di applicazione sono state modificate dal regolamento (UE) 2026/1744, noto come Omnibus digitale, in particolare per i sistemi ad alto rischio. Verificate il calendario aggiornato su EUR-Lex prima di prendere qualsiasi decisione. Il nostro articolo ISO 42001 e AI Act approfondisce queste date.
ISO 42001 : un quadro di governance volontario
La ISO/IEC 42001 è uno standard per il sistema di gestione dell'IA. Struttura la governance: politica, ruoli, gestione dei rischi, valutazione d'impatto, audit interno, miglioramento continuo. È volontario. Ad oggi, non è una norma armonizzata ai sensi dell'AI Act : applicarla non equivale a una presunzione di conformità. Dimostra tuttavia che un fornitore organizza il controllo della propria IA. Consultate la nostra guida alla ISO 42001.
Cosa può esigere da un fornitore
- Un' informazione chiara quando interagite con un'IA.
- Un' supervisione umana : l'agente propone, un utente convalida.
- Un' documentazione : funzionamento, dati utilizzati, limiti.
- Un' politica dei dati : hosting, riutilizzo, subappaltatori.
- Un' governance dell'IA strutturata, idealmente secondo un quadro di riferimento riconosciuto.
L'elenco dettagliato si trova nei nostri 10 domande da porre al proprio fornitore.
La posizione di Symalean
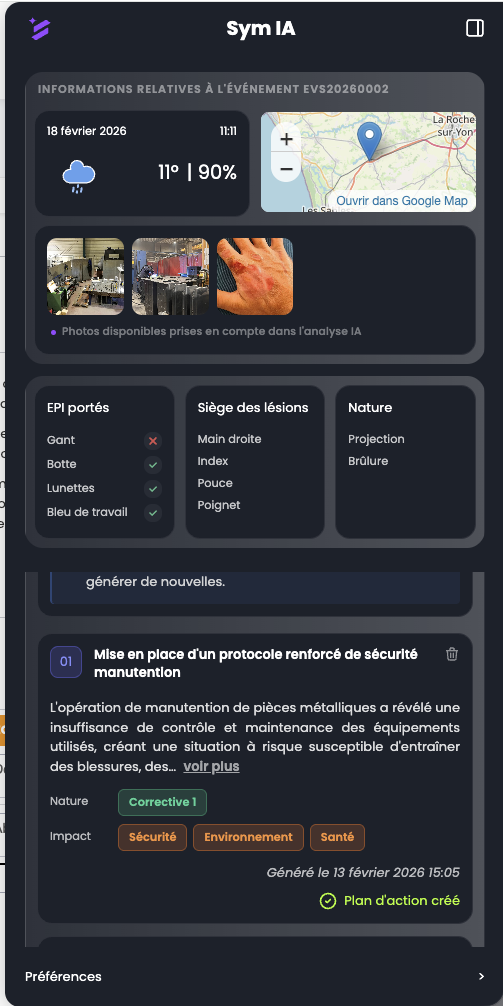
SymAI è l'agente IA proprietario di Symalean, sviluppato da Symalean e ospitato su server HDS. Symalean lo progetta nel rispetto del GDPR e del quadro dell'AI Act, e ha avviato un percorso di certificazione ISO/IEC 42001.