

El RGPD : desde el momento en que se procesan datos personales
Un agente de IA que lee declaraciones de accidentes, habilitaciones o aptitudes procesa datos personales, a menudo datos de salud, que el artículo 9 del RGPD regula estrictamente.
Puntos de atención :
- finalidad y minimización : el agente solo accede a los datos necesarios para su misión ;
- decisiones au ;
- seguridad y alojamiento : ¿dónde se procesan los datos, quién los procesa y se reutilizan para entrenar un modelo?
La CNIL publica fichas prácticas sobre IA que detallan estos puntos. Para el aspecto del alojamiento, consulte IA QHSE y datos de salud.
La Ley de IA : transparencia y nivel de riesgo
El Reglamento (UE) 2024/1689 clasifica los sistemas de IA según su nivel de riesgo. Dos puntos afectan directamente a un agente conversacional en QHSE.
La transparencia
El artículo 50 establece que las personas que interactúan con un sistema de IA deben ser informadas de ello. Por lo tanto, un agente conversacional debe identificarse como tal.
El nivel de riesgo según el uso
Un agente que ayuda a redactar un informe o a encontrar un documento no pertenece a la misma categoría que una herramienta que evalúa o supervisa a los trabajadores. El reglamento clasifica como usos de alto riesgo ciertos sistemas utilizados en el ámbito del empleo y la gestión de trabajadores. La clasificación se realiza caso por caso.
Las fechas de aplicación han sido ajustadas por el Reglamento (UE) 2026/1744, conocido como Omnibus digital, especialmente para los sistemas de alto riesgo. Consulte el calendario actualizado en EUR-Lex antes de tomar cualquier decisión. Nuestro artículo ISO 42001 y Ley de IA repasa estas fechas.
ISO 42001: un marco de gobernanza voluntario
La ISO/IEC 42001 es una norma de sistema de gestión de IA. Estructura la gobernanza: política, funciones, gestión de riesgos, evaluación de impacto, auditoría interna y mejora continua. Es voluntaria. A día de hoy, no es una norma armonizada conforme a la Ley de IA : su aplicación no implica presunción de conformidad. Sin embargo, demuestra que un desarrollador organiza el control de su IA. Consulte nuestra guía de la ISO 42001.
Lo que puede exigir a un proveedor
- Una información clara cuando interactúe con una IA.
- Una supervisión humana : el agente propone, un usuario valida.
- Una documentación : funcionamiento, datos utilizados, limitaciones.
- Una política de datos : alojamiento, reutilización, subcontratistas.
- Una gobernanza de la IA estructurada, idealmente siguiendo un marco de referencia reconocido.
La lista detallada se encuentra en nuestros 10 preguntas que debe hacer a su proveedor.
La postura de Symalean
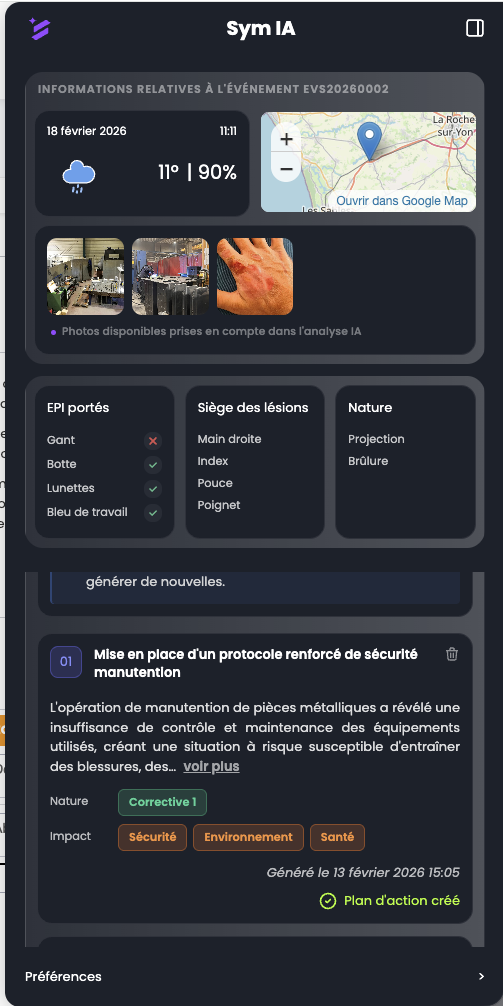
SymAI es el agente de IA propietario de Symalean, desarrollado por Symalean y alojado en servidores HDS. Symalean lo diseña respetando el RGPD y el marco de la Ley de IA, y ha iniciado un proceso de certificación ISO/IEC 42001.