

Le RGPD : dès qu'une donnée personnelle est traitée
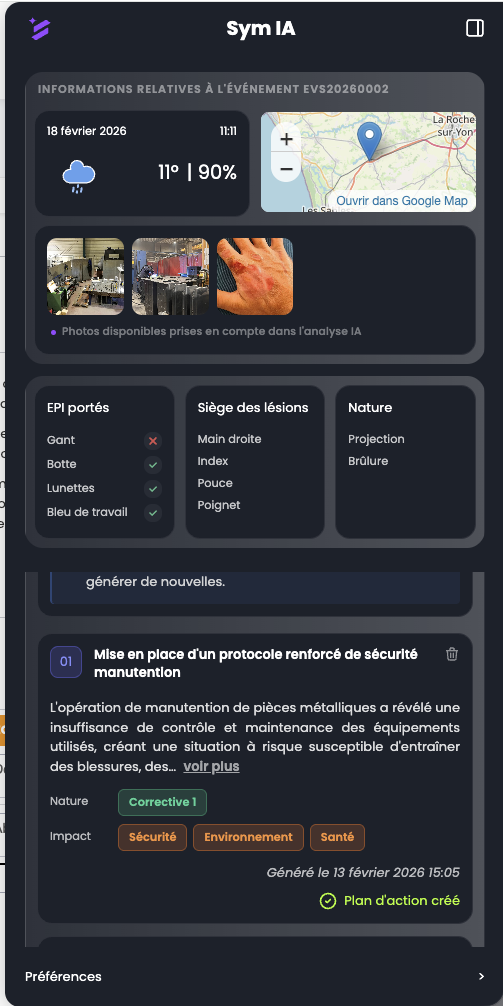
Un agent IA qui lit des déclarations d'accident, des habilitations ou des aptitudes traite des données personnelles, souvent des données de santé, que l'article 9 du RGPD encadre strictement.
Les points de vigilance :
- la finalité et la minimisation : l'agent n'accède qu'aux données nécessaires à sa mission ;
- les décisions automatisées : l'article 22 du RGPD protège les personnes contre une décision fondée uniquement sur un traitement automatisé et produisant des effets importants. Une validation humaine est donc indispensable pour toute décision concernant un salarié ;
- la sécurité et l'hébergement : où les données sont-elles traitées, par qui, et sont-elles réutilisées pour entraîner un modèle ?
La CNIL publie des fiches pratiques sur l'IA qui détaillent ces points. Pour le volet hébergement, voir IA QHSE et données de santé.
L'AI Act : transparence et niveau de risque
Le règlement (UE) 2024/1689 répartit les systèmes d'IA selon leur niveau de risque. Deux points concernent directement un agent conversationnel en QHSE.
La transparence
L'article 50 prévoit que les personnes qui interagissent avec un système d'IA doivent en être informées. Un agent conversationnel doit donc se présenter comme tel.
Le niveau de risque selon l'usage
Un agent qui aide à rédiger un compte rendu ou à retrouver un document n'est pas dans la même catégorie qu'un outil qui évaluerait ou surveillerait des travailleurs. Le règlement classe parmi les usages à haut risque certains systèmes utilisés dans le domaine de l'emploi et de la gestion des travailleurs. Le classement se fait au cas par cas.
Les dates d'application ont été ajustées par le règlement (UE) 2026/1744, dit Omnibus numérique, notamment pour les systèmes à haut risque. Vérifiez le calendrier à jour sur EUR-Lex avant toute décision. Notre article ISO 42001 et AI Act revient sur ces dates.
L'ISO 42001 : un cadre de gouvernance volontaire
L'ISO/IEC 42001 est une norme de système de management de l'IA. Elle structure la gouvernance : politique, rôles, gestion des risques, évaluation d'impact, audit interne, amélioration continue. Elle est volontaire. À ce jour, elle n'est pas une norme harmonisée au titre de l'AI Act : l'appliquer ne vaut pas présomption de conformité. Elle montre en revanche qu'un éditeur organise la maîtrise de son IA. Voir notre guide de l'ISO 42001.
Ce que vous pouvez exiger d'un éditeur
- Une information claire quand vous parlez à une IA.
- Une supervision humaine : l'agent propose, un utilisateur valide.
- Une documentation : fonctionnement, données utilisées, limites.
- Une politique de données : hébergement, réutilisation, sous-traitants.
- Une gouvernance de l'IA structurée, idéalement selon un référentiel reconnu.
La liste détaillée se trouve dans nos 10 questions à poser à son éditeur.
La position de Symalean
SymAI est l'agent IA propriétaire de Symalean, développé par Symalean et hébergé sur des serveurs HDS. Symalean le conçoit dans le respect du RGPD et du cadre de l'AI Act, et a engagé une démarche de certification ISO/IEC 42001.