Aucune entreprise n'a besoin de développer sa propre intelligence artificielle pour entrer dans le champ du règlement européen sur l'IA. Utiliser un outil qui en intègre suffit à porter des obligations réelles, même pour une PME qui n'a jamais entendu parler de conformité IA.
Un plateau de sécurité que l'IA promet de dépasser
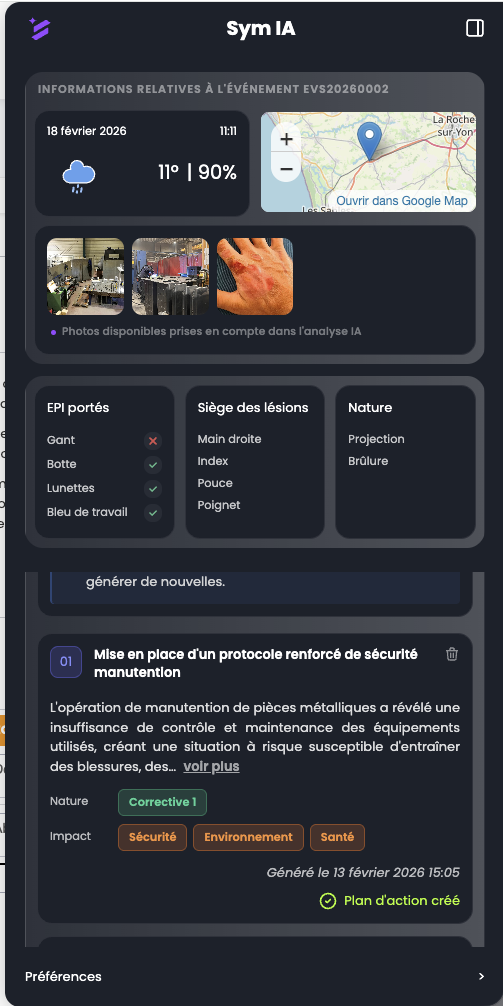
En 2024, la France a enregistré 549 614 accidents du travail avec arrêt, dont 764 décès, selon le rapport annuel de l'Assurance Maladie sur les risques professionnels. Ce chiffre stagne depuis plusieurs années malgré les outils de prévention classiques : causeries, affichages, audits trimestriels. Beaucoup de services QHSE se tournent aujourd'hui vers l'intelligence artificielle pour dépasser ce plateau, en croisant des volumes de données qu'un œil humain ne peut pas traiter à la même échelle. Cette adoption s'accompagne cependant d'un cadre juridique précis, qu'il faut connaître avant de déployer le moindre outil.
Utiliser un outil d'IA suffit à vous rendre concerné
Le règlement (UE) 2024/1689, entré en vigueur le 1er août 2024, distingue plusieurs rôles dans la chaîne de valeur de l'IA. Le fournisseur développe un système et le met sur le marché. Le déployeur l'utilise dans le cadre d'une activité professionnelle, selon Leto, cabinet spécialisé en droit numérique. La plupart des entreprises françaises se trouvent dans cette seconde catégorie dès qu'elles utilisent un outil de recrutement basé sur l'IA, un chatbot client, ou un système d'analyse prédictive appliqué à la sécurité au travail.
Une obligation déjà en vigueur, souvent ignorée
Un point mérite d'être souligné avant toute chose. L'obligation de maîtrise de l'IA prévue à l'article 4 du règlement s'applique depuis le 2 février 2025, pas depuis 2026. Cet article demande aux fournisseurs et aux déployeurs de prendre des mesures pour garantir un niveau suffisant de maîtrise de l'IA parmi leur personnel, sans imposer de format précis ni de durée minimale de formation, selon l'analyse d'Ottho. Une entreprise dont les équipes utilisent des outils d'IA sans formation aux risques associés peut donc déjà se trouver en défaut, bien avant l'échéance la plus souvent citée.
Ce qui a changé au 2 août 2026
Le 2 août 2026 a marqué l'entrée en application pleine et entière des obligations concernant les systèmes d'IA à haut risque, après une période de transition, selon Quillet Digital. Un dirigeant qui intègre un outil de gestion RH basé sur l'IA, ou qui déploie un système d'analyse prédictive pour anticiper des accidents du travail, porte à partir de cette date une responsabilité qu'il ne peut pas déléguer entièrement à son fournisseur technologique. Les systèmes d'IA utilisés dans le cadre de l'emploi et de la gestion des travailleurs, y compris pour la santé et la sécurité, entrent dans la catégorie à haut risque du règlement.
Vos obligations concrètes en tant que déployeur
Les obligations d'un déployeur restent plus légères que celles d'un fournisseur, mais elles sont réelles :
- Utiliser le système conformément à la notice fournie par le fournisseur
- Assurer une supervision humaine sur les décisions qui affectent des personnes, un principe souvent résumé par la formule : l'IA propose, l'humain dispose
- Tenir des registres d'utilisation lorsqu'un système à haut risque est déployé
- Informer les personnes concernées lorsqu'elles interagissent avec un système automatisé, au titre de l'article 50
- Réaliser une analyse d'impact sur les droits fondamentaux avant tout déploiement d'un système à haut risque
Un chatbot déployé sur un site web doit ainsi indiquer explicitement à l'utilisateur qu'il échange avec un système automatisé, dès le début de l'interaction, précise Malibellule. La taille de l'entreprise ne crée aucune exemption générale à cette obligation de transparence.
Le risque du shadow AI
Les usages d'IA non recensés au sein de l'entreprise, souvent qualifiés de shadow AI, constituent l'exposition la plus sous-estimée des PME françaises, selon Maison Graciet. Un outil générique utilisé librement par les équipes marketing, un copilote intégré à un logiciel métier sans validation formelle, ou un assistant vocal testé sans cadrage échappent souvent à tout inventaire, alors même que la conformité suppose de savoir précisément quels systèmes d'IA sont réellement utilisés.
Des données déjà sensibles au sens du RGPD
Un point spécifique aux services QHSE mérite d'être souligné. Les données traitées, santé, accidents, arrêts de travail, handicaps, sont des données sensibles au sens de l'article 9 du RGPD. Toute utilisation d'un système d'IA sur ce type de données appelle une vigilance renforcée : le consentement du salarié n'est presque jamais la bonne base légale, en raison du lien de subordination qui le lie à son employeur, et une analyse d'impact relative à la protection des données devient systématiquement nécessaire avant tout traitement automatisé.
Nous détaillons l'ensemble de ces enjeux, avec les bases légales appropriées, les méthodes d'anonymisation et de pseudonymisation, et le lien avec l'AI Act, dans notre livre blanc sur l'IA et la sécurité au travail, qui explore la tension entre performance prédictive et impératif éthique propre à ce sujet.
Structurer votre conformité avec un outil de veille réglementaire
Recenser les outils d'IA effectivement utilisés dans l'organisation, suivre les échéances réglementaires et documenter les mesures de supervision humaine représente une charge nouvelle pour des services QHSE déjà mobilisés sur d'autres obligations. Le module de veille réglementaire Symaveille suit les évolutions normatives applicables à votre activité et vous alerte dès qu'un texte impacte vos obligations, un principe directement transposable au suivi de l'AI Act.