Nessuna azienda deve sviluppare la propria intelligenza artificiale per rientrare nel campo di applicazione del regolamento europeo sull'IA. Utilizzare uno strumento che la integra è sufficiente a far sorgere obblighi concreti, anche per una PMI che non ha mai sentito parlare di conformità IA.
Un limite alla sicurezza che l'IA promette di superare
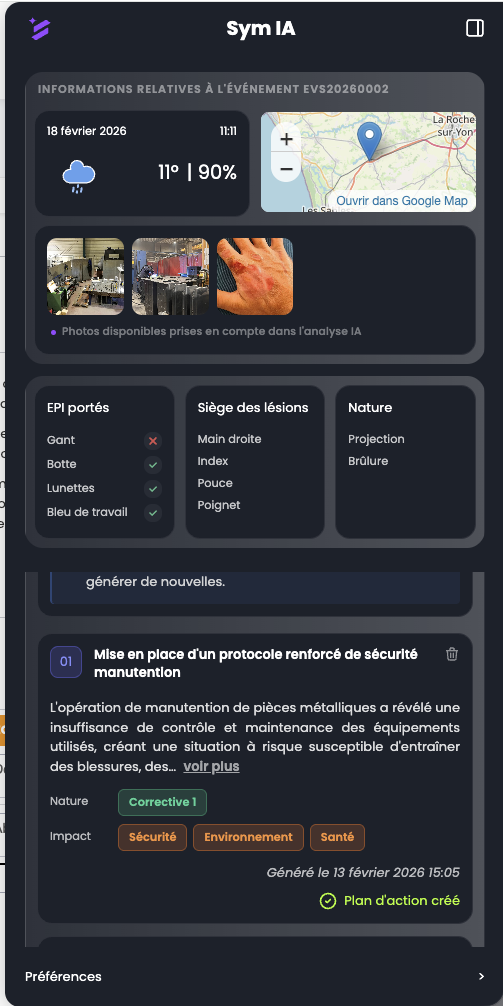
Nel 2024, la Francia ha registrato 549.614 infortuni sul lavoro con astensione, di cui 764 mortali, secondo il rapporto annuale dell'Assurance Maladie sui rischi professionali. Questa cifra ristagna da diversi anni nonostante gli strumenti di prevenzione classici: riunioni, affissioni, audit trimestrali. Molti reparti QHSE si rivolgono oggi all'intelligenza artificiale per superare questo limite, incrociando volumi di dati che l'occhio umano non può elaborare alla stessa scala. Questa adozione è tuttavia accompagnata da un quadro giuridico preciso, che occorre conoscere prima di implementare qualsiasi strumento.
Utilizzare uno strumento di IA è sufficiente per essere coinvolti
Il regolamento (UE) 2024/1689, entrato in vigore il 1° agosto 2024, distingue diversi ruoli nella catena del valore dell'IA. Il fornitore sviluppa un sistema e lo immette sul mercato. L'utilizzatore lo impiega nell'ambito di un'attività professionale, secondo Leto, studio legale specializzato in diritto digitale. La maggior parte delle aziende si trova in questa seconda categoria non appena utilizza uno strumento di selezione basato sull'IA, un chatbot per i clienti o un sistema di analisi predittiva applicato alla sicurezza sul lavoro.
Un obbligo già in vigore, spesso ignorato
Un punto merita di essere sottolineato prima di tutto. L'obbligo di alfabetizzazione all'IA previsto dall'articolo 4 del regolamento si applica dal 2 febbraio 2025, non dal 2026. Tale articolo richiede ai fornitori e agli utilizzatori di adottare misure per garantire un livello sufficiente di competenza sull'IA tra il proprio personale, senza imporre un formato specifico o una durata minima della formazione, secondo l'analisi di Ottho. Un'azienda i cui team utilizzano strumenti di IA senza una formazione sui rischi associati può quindi trovarsi già in una situazione di non conformità, ben prima della scadenza più comunemente citata.
Cosa è cambiato dal 2 agosto 2026
Il 2 agosto 2026 ha segnato l'entrata in vigore piena e completa degli obblighi relativi ai sistemi di IA ad alto rischio, dopo un periodo di transizione, secondo Quillet Digital. Un dirigente che integra uno strumento di gestione delle risorse umane basato sull'IA, o che implementa un sistema di analisi predittiva per prevenire gli infortuni sul lavoro, si assume da questa data una responsabilità che non può delegare interamente al proprio fornitore tecnologico. I sistemi di IA utilizzati nell'ambito dell'occupazione e della gestione dei lavoratori, inclusi quelli per la salute e la sicurezza, rientrano nella categoria ad alto rischio del regolamento.
I vostri obblighi concreti in qualità di utilizzatore
Gli obblighi di un utilizzatore rimangono più contenuti rispetto a quelli di un fornitore, ma sono comunque reali :
- Utilizzare il sistema in conformità con le istruzioni fornite dal fornitore
- Garantire una supervisione umana sulle decisioni che riguardano le persone, un principio spesso riassunto dalla formula: l'IA propone, l'uomo dispone
- Tenere registri di utilizzo quando viene implementato un sistema ad alto rischio
- Informare le persone interessate quando interagiscono con un sistema automatizzato, ai sensi dell'articolo 50
- Condurre una valutazione d'impatto sui diritti fondamentali prima di qualsiasi implementazione di un sistema ad alto rischio
Un chatbot integrato in un sito web deve indicare esplicitamente all'utente, fin dall'inizio dell'interazione, che sta comunicando con un sistema automatizzato, precisa Malibellule. Le dimensioni dell'azienda non prevedono alcuna esenzione generale da questo obbligo di trasparenza.
Il rischio dello shadow AI
Gli utilizzi dell'IA non censiti all'interno dell'azienda, spesso definiti shadow AI, rappresentano l'esposizione più sottovalutata dalle PMI francesi, secondo Maison Graciet. Uno strumento generico utilizzato liberamente dai team di marketing, un copilota integrato in un software aziendale senza una convalida formale o un assistente vocale testato senza linee guida sfuggono spesso a qualsiasi inventario, proprio quando la conformità richiede di sapere esattamente quali sistemi di IA siano realmente in uso.
Dati già sensibili ai sensi del GDPR
Un aspetto specifico per i servizi QHSE merita di essere sottolineato. I dati trattati, come salute, infortuni, assenze dal lavoro e disabilità, sono dati sensibili ai sensi dell'articolo 9 del GDPR. Qualsiasi utilizzo di un sistema di IA su questo tipo di dati richiede una vigilanza rafforzata: il consenso del dipendente non è quasi mai la base giuridica corretta, a causa del vincolo di subordinazione che lo lega al datore di lavoro, e una valutazione d'impatto sulla protezione dei dati diventa sistematicamente necessaria prima di qualsiasi trattamento automatizzato.
Approfondiamo tutte queste tematiche, con le basi giuridiche appropriate, i metodi di anonimizzazione e pseudonimizzazione e il legame con l'AI Act, nel nostro white paper sull'IA e la sicurezza sul lavoro, che esplora la tensione tra performance predittiva e imperativo etico tipica di questo ambito.
Strutturare la conformità con uno strumento di monitoraggio normativo
Censire gli strumenti di IA effettivamente utilizzati in azienda, monitorare le scadenze normative e documentare le misure di supervisione umana rappresenta un nuovo carico di lavoro per i dipartimenti QHSE già impegnati su altri fronti. Il modulo di monitoraggio normativo Symaveille segue le evoluzioni normative applicabili alla vostra attività e vi avvisa non appena un testo incide sui vostri obblighi, un principio direttamente applicabile al monitoraggio dell'AI Act.